大手企業の情報漏えいが相次ぐのはなぜ?背景と危険性、政府・企業の対応と個人でできる対策7つ【2026年10月】
「会員情報が漏えいした可能性があります」
最近、このようなお詫びメールやニュースを目にする機会が増えていませんか?
2026年9月から10月にかけても、カーシェア、飲食店アプリ、金融関連サービスなどで、不正アクセスや個人情報漏えいに関する発表が相次ぎました。
大手企業だから安全、知名度の高いサービスだから安心、とは言い切れない時代になっています。
しかも、本当に怖いのは「情報が漏れたこと」だけではありません。
漏れた氏名やメールアドレス、電話番号、本人確認書類などが、フィッシング詐欺やなりすましなどに悪用され、二次被害につながる可能性があることです。
この記事では、2026年秋に公表された情報漏えい事例をもとに、
- なぜ大手企業でも情報漏えいが起きるのか
- 漏れた情報がどのように悪用される可能性があるのか
- 企業にはどのような対応が求められているのか
- 私たち個人が今すぐできる対策
を、できるだけわかりやすく整理します。
※本記事は2026年10月9日時点で、各社および公的機関が公表している情報をもとに作成しています。調査の進展により、対象件数や内容が今後更新される可能性があります。
この記事でわかること
- 2026年秋に公表された主な情報漏えい事例
- 大手企業でも不正アクセスを完全には防ぎきれない理由
- 漏れた情報から起こる可能性がある「二次被害」
- 情報漏えい時に企業に求められる対応
- 個人でできる情報漏えい対策7つ
- もし自分の情報が漏れたときに確認したいこと
結論|情報漏えいを完全に防ぐのは難しい。でも二次被害は減らせる
最初に、この記事で一番お伝えしたいことです。
企業がどれだけ対策をしていても、情報漏えいのリスクを完全にゼロにすることは難しいのが現実です。
システムへの不正アクセスだけでなく、委託先への攻撃、設定ミス、人為的なミスなど、情報が漏れる原因はさまざまです。
だからこそ、私たち個人も、
- 同じパスワードを使い回さない
- 多要素認証を設定する
- 不審なメールやSMSのリンクをすぐに開かない
といった対策をしておくことが重要です。
「漏えいを100%防ぐ」ことはできなくても、漏えいした情報が別の被害につながる可能性を減らすことはできます。
2026年9月〜10月、どんな情報漏えいが起きた?
2026年秋には、複数の大手サービスで個人情報漏えいが公表されました。
タイムズカー|約660万アカウント、本人確認書類は約160万件
タイムズカーでは、Webシステムへの不正アクセスにより、約660万件のアカウント情報が第三者に取得されたことが公表されました。
さらに9月29日の続報では、運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万件と発表されています。
漏えいが確認された本人確認書類には、運転免許証画像のほか、現住所確認書類、学生証、家族確認書類などが含まれています。
タイムズカー側も、同社を装ったメール・SMS・電話への注意や、身に覚えのないリンクからパスワード・認証コード・クレジットカード情報などを入力しないよう呼びかけています。
出典:タイムズカー「Webシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」
焼肉きんぐ公式アプリ|約1,079万件
焼肉きんぐ公式アプリでは、会員管理システムへの第三者からの不正アクセスが発生しました。
ユーザー登録数10,808,784件のうち、10,788,963件について情報漏えいが確認されています。
漏えいした情報は、
- 会員番号
- 氏名(アプリ登録名)
- メールアドレス
- 電話番号
です。
一方で、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴などについては、漏えいしていないと公表されています。
出典:物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」
大和証券|約11万人の個人情報に漏えいの可能性
大和証券では、問い合わせ内容の管理に利用していた外部委託先のサービスにおいて不正アクセスが発生し、インターネット経由の問い合わせ等に関する情報が漏えいした可能性があると公表されています。
漏えいした可能性がある情報には、氏名や問い合わせ内容などが含まれます。
また、大和証券は対象となる顧客へ個別に連絡を行い、同社や関係者を装った電話・メールによる詐欺にも注意するよう呼びかけています。
出典:大和証券「外部委託先への不正アクセスによるお客さま情報の漏洩の可能性について」
HIS|最大627名分のパスポート情報が流出した可能性
HISでは、タイの現地法人「H.I.S. TOURS CO., LTD.」のファイルサーバーが第三者から不正アクセスを受け、一部のデータが不正に引き出された可能性があることを公表しました。
調査の結果、最大627名分のパスポート情報が含まれていたことが確認されています。
流出した可能性がある情報は、
- アルファベットの氏名
- 署名欄の名前
- 性別
- 生年月日
- パスポート番号
- パスポートの有効期限
- アレルギー情報
などです。
対象となるのは、2017年、2019年〜2020年、2024年〜2025年にHISを利用してタイへ出発した一部の利用者です。
なお、HISの発表では、電話番号・住所・メールアドレス・クレジットカード情報などは今回の対象には含まれていないとされています。
この事例は、メールアドレスや電話番号だけでなく、パスポート番号や生年月日など本人確認に関わる情報まで流出する可能性があることを示す事例のひとつです。
出典:株式会社エイチ・アイ・エス「子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」(2026年10月7日)
なぜ大手企業でも情報漏えいが起きるの?3つの背景
1.Webサービスの入口が増えている
現在のサービスは、ひとつのシステムだけで完結しているとは限りません。
Webサイト、会員サイト、アプリ、予約システム、決済サービス、メール配信ツールなど、さまざまなサービスがつながっています。
便利になる一方で、攻撃される可能性がある「入口」も増えます。
利用者が多く、多くの個人情報を持つサービスほど、攻撃者にとって狙う価値が高くなる場合もあります。
2.委託先や外部サービスから漏れることもある
今回の大和証券の事例のように、自社のシステムそのものではなく、委託先が不正アクセスを受けるケースもあります。
つまり、情報セキュリティは自社だけ守れば終わりではありません。
顧客情報をどこに保存しているのか、どの企業やサービスに預けているのか、誰がアクセスできるのかまで把握する必要があります。
3.保有している情報が多いほど、漏えい時の影響も大きくなる
企業やサービスによっては、本人確認書類を含め、多くの情報を保存しています。
業務や法令上、一定期間保存しなければならない情報もありますが、必要以上に情報を持ち続ければ、万が一漏えいしたときの影響範囲も大きくなります。
企業側には、「何を集めるか」だけでなく「何を、いつまで保存するのか」という視点も重要です。
本当に怖いのは「漏れた後」|情報はどう悪用される?
情報漏えいのニュースを見ると、
「メールアドレスくらいなら大丈夫では?」
と思う方もいるかもしれません。
しかし、情報漏えいで注意したいのは、漏れた情報を組み合わせて悪用される可能性です。
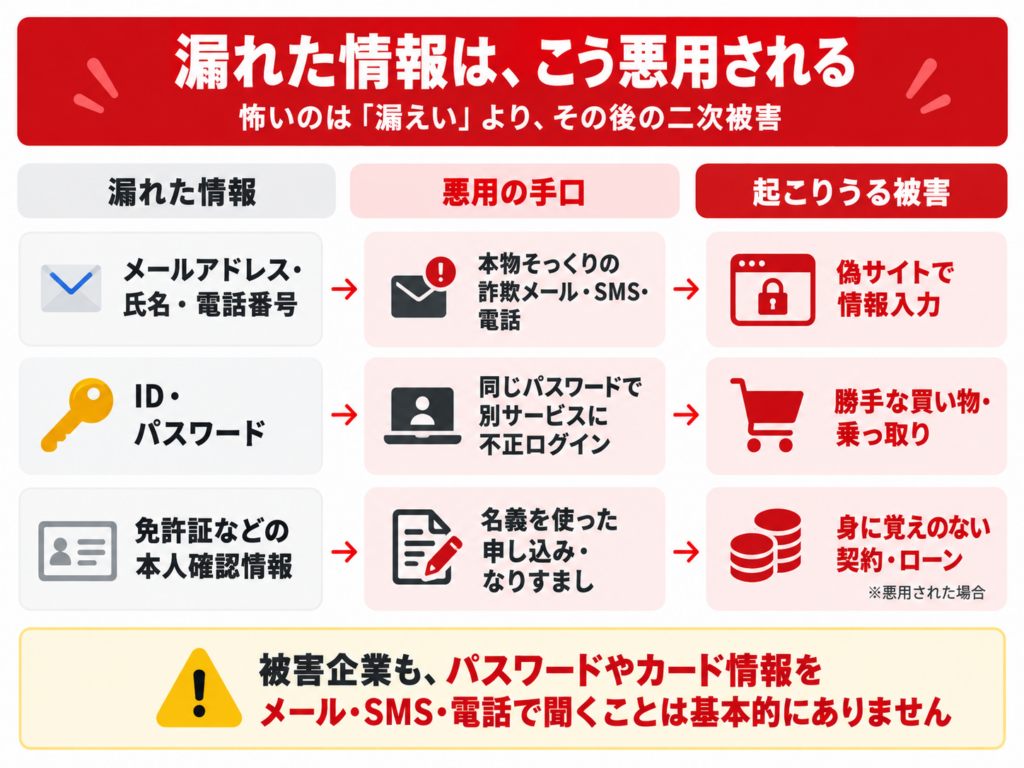
メールアドレス・氏名・電話番号
本物そっくりの詐欺メールやSMS、電話などに利用される可能性があります。
利用している企業名や自分の氏名まで入っていると、「本物のお知らせだ」と信じやすくなるため注意が必要です。
ID・パスワード
特に危険なのが、同じパスワードを複数のサービスで使用している場合です。
ひとつのサービスから認証情報が漏れた場合、その情報を使って別のサービスへのログインを試されることがあります。
そのため、パスワードを使い回さないことが重要です。
免許証などの本人確認情報
免許証などの本人確認書類が第三者に渡った場合、情報を悪用したなりすましの申し込みなどにつながる可能性があります。
ただし、本人確認書類が漏れたからといって、必ずローンや契約の被害が発生するわけではありません。
「悪用された場合に、身に覚えのない契約などにつながる可能性がある」と理解しておくのが適切です。
情報漏えいが起きたとき、企業にはどんな対応が求められる?
個人情報保護法では、一定の条件に該当する個人データの漏えい等が発生した場合、企業などに個人情報保護委員会への報告と本人への通知が求められます。
たとえば、次のようなケースです。
- 要配慮個人情報が含まれる場合
- 財産的被害が生じるおそれがある場合
- 不正な目的による漏えい等が発生したおそれがある場合
- 1,000人を超える個人データの漏えい等が発生した場合
不正アクセスによって個人データが取得された場合なども、報告対象となる代表的なケースとして示されています。
企業側には、漏えい後の調査や報告だけでなく、二次被害を防ぐために利用者へ適切な注意喚起を行うことも重要です。
先生業の方へ:「預かる側」としても備えておきたいこと
士業・講師業・コンサル業の先生方は、被害者になる可能性と同時に、見込客の情報を「預かる側」でもあります。
今回の事例が示したのは、『持ちすぎ』と『委託先』が被害を広げるということでした。
これは個人事業や小さな事務所でも同じです。予約フォームで本当に必要な項目だけを聞いているか、名簿データの保存ルールはどうなっているか?これを機に一度見直してみてください。
LINE公式アカウントで相談予約を受けている場合は、LINE公式アカウントで個人情報を扱うときの注意点をまとめた記事も参考になります。

個人でできる情報漏えい対策7つ
ここからは、私たち個人ができる対策です。
全部を一度にやろうとすると大変なので、まずは上から順番に確認してみてください。
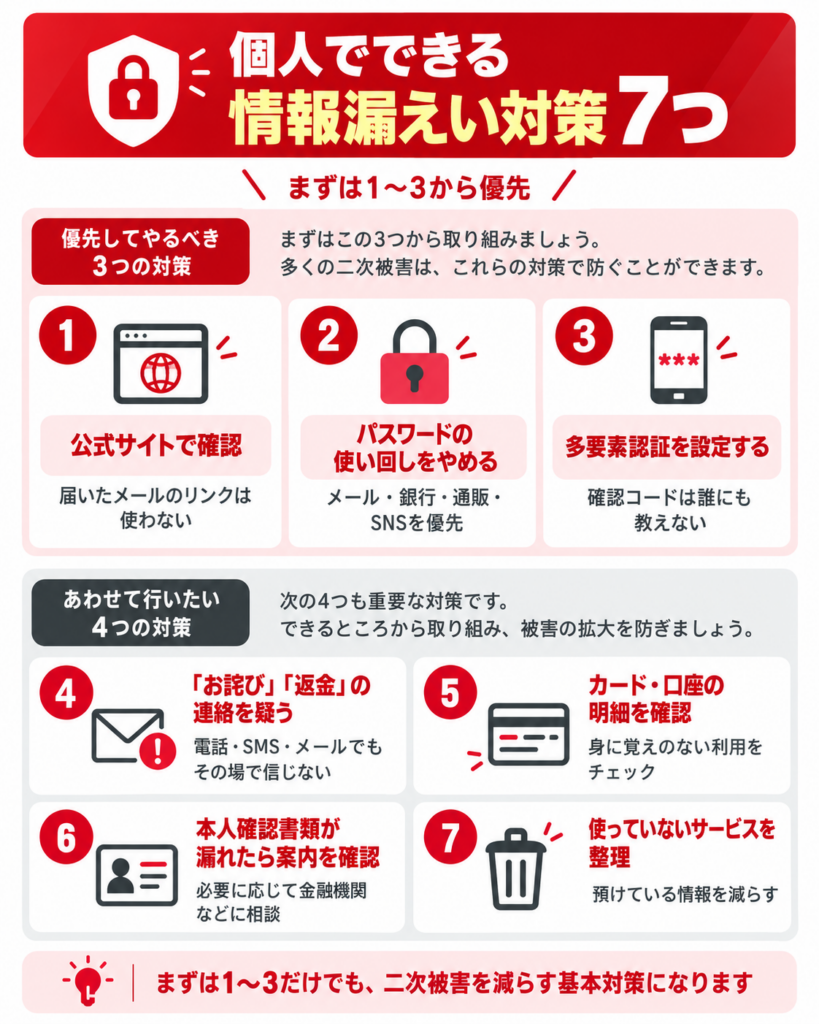
まず優先したい3つ
- メールやSMSのリンクからではなく、公式サイト・公式アプリから確認する
- パスワードの使い回しをやめる
- 多要素認証を設定する
この3つは、二次被害を減らすために特に意識したい基本的な対策です。
1.公式サイト・公式アプリから確認する
「重要なお知らせ」
「返金について」
「アカウントを確認してください」
などのメールが届いても、メール内のリンクをすぐに押さないようにしましょう。
情報漏えいがニュースになった後は、その企業を装った便乗詐欺が発生する可能性もあります。
自分で公式サイトや公式アプリを開いて、同じ案内が出ているか確認すると安心です。
2.パスワードの使い回しをやめる
複数のサービスで同じメールアドレスとパスワードを使っていると、ひとつのサービスから情報が漏れた場合、別のサービスにも不正ログインを試される可能性があります。
特に、
- メール
- ネットバンキング
- 通販サイト
- SNS
- GoogleやAppleなどの主要アカウント
では、同じパスワードを使い回さないようにしましょう。
3.多要素認証を設定する
多要素認証を設定しておけば、仮にパスワードを知られた場合でも、それだけでログインされるリスクを下げることができます。
利用しているサービスに、
- 認証アプリ
- 確認コード
- 生体認証
- パスキー
などの設定がある場合は、利用を検討しましょう。
4.「お詫び」「返金」の連絡を疑う
情報漏えいが公表された直後は、それに便乗した連絡にも注意が必要です。
たとえば、
「被害のお詫びとして返金します」
「本人確認のためカード情報を入力してください」
などです。
その場で入力せず、必ず公式サイトなどから内容を確認してください。
5.クレジットカード・口座の利用履歴を確認する
漏えい対象となったサービスでクレジットカードや金融関連情報を登録していた場合は、利用履歴を確認しておくと安心です。
身に覚えのない利用があれば、カード会社や金融機関へ相談してください。
6.本人確認書類が漏れた場合は案内を確認する
免許証などの本人確認書類が漏えいした場合は、まず対象企業からの案内を確認してください。
名義悪用が心配な場合には、信用情報機関CICの「本人申告制度」なども対策のひとつとして検討できます。
本人申告制度は、本人確認書類の紛失・盗難などの情報を信用情報に登録し、クレジット会社などが審査時の参考にする仕組みです。
ただし、本人申告を登録したからといって、不正利用を完全に防げるものではありません。
必要に応じて、対象企業や金融機関などにも相談してください。
7.使っていないサービスを整理する
何年も利用していないサービスに、氏名・住所・電話番号・本人確認情報などを登録したままにしていませんか?
不要なサービスやアカウントを整理し、預けている情報を減らしておくことも対策のひとつです。
よくある失敗・注意点
怪しいメールのリンクからパスワードを変更する
「情報漏えいが発生したので、こちらからパスワードを変更してください」
というメールそのものが詐欺である可能性もあります。
変更するときは、メール内のリンクからではなく、自分で公式サイトやアプリを開いて行いましょう。
少し変えただけのパスワードを複数サービスで使う
サービスごとに末尾の数字だけ変える、といった使い方ではなく、それぞれ異なるパスワードを設定する方が安全です。
確認コードを他人に伝える
サポート担当者や企業を名乗る相手から、
「SMSに届いた確認コードを教えてください」
と言われても、安易に伝えないようにしましょう。
確認コードやワンタイムパスワードは、非常に重要な認証情報です。
もし「情報が漏れたかもしれない」と通知が届いたら
情報漏えいのお知らせが届いても、慌ててメール内のリンクを押す必要はありません。
次の順番で確認してみてください。
- 企業の公式サイトに同じ案内が掲載されているか確認する
- 自分のどの情報が対象なのか確認する
- 同じパスワードを使っているサービスがあれば変更する
- 利用できるサービスでは多要素認証を設定する
- 必要に応じてカードや口座の利用履歴を確認する
特に大切なのは、「何が漏れたのか」によって対応を変えることです。
メールアドレスだけなのか、パスワードなのか、金融情報なのか、本人確認書類なのかによって、注意すべきポイントは異なります。
よくある質問
Q1.情報漏えいした企業のサービスは、すぐ退会した方がいいですか?
必ずしも、すぐ退会すれば安全になるとは限りません。
まずは企業の公式発表を確認し、自分のどの情報が対象なのか、どのような対応が案内されているのかを確認しましょう。
Q2.パスワードを変更すれば安心ですか?
パスワード変更は重要ですが、それだけで十分とは限りません。
同じパスワードを他のサービスでも利用している場合は、そちらも変更し、多要素認証を利用できる場合は設定しておくと安心です。
Q3.連絡先や住所が漏れただけでも危険ですか?
氏名、住所、電話番号、メールアドレスなどを組み合わせることで、本物らしい詐欺メールや電話に利用される可能性があります。
パスワードが漏れていなくても、しばらくは不審な連絡に注意してください。
Q4.企業から電話がかかってきたら信用して大丈夫ですか?
企業名を名乗っていても、それだけで本物とは判断できません。
不安な場合は一度電話を切り、自分で公式サイトに掲載されている問い合わせ先を確認して、必要であればこちらから連絡しましょう。
まとめ|情報漏えいは「漏れた後」の備えも大切
企業による情報漏えいを、私たち個人が完全に防ぐことはできません。
しかし、漏えいした情報が不正ログインや詐欺などの二次被害につながる可能性は、普段の対策によって減らすことができます。
まずは、
- パスワードを使い回さない
- 多要素認証を設定する
- メールやSMSのリンクをすぐに開かない
この3つから確認してみてください。
情報漏えいのニュースを見るたびに必要以上に怖がるのではなく、「もし自分の情報が漏れたとしても、次の被害につなげない」ための準備をしておくことが大切です。